La reciente interrupción de los servicios de Microsoft 365 abrió la puerta a un riesgo adicional: que los ciberdelincuentes aprovechen la confusión para distribuir mensajes fraudulentos y robar credenciales corporativas.
La advertencia fue realizada por la compañía Kaspersky, que señaló que las interrupciones de plataformas ampliamente utilizadas pueden convertirse en oportunidades ideales para ejecutar ataques de ingeniería social. En estos escenarios, la necesidad de recuperar rápidamente el acceso a correos electrónicos o archivos puede llevar a los usuarios a confiar en comunicaciones sospechosas.
Cuando los canales habituales de comunicación dejan de funcionar, es mucho más probable que empleados y clientes confíen en mensajes que parecen ofrecer actualizaciones o soluciones rápidas, explicó Leonid Bezvershenko, investigador sénior de seguridad de la firma.
Los métodos más utilizados por los ciberdelincuentes
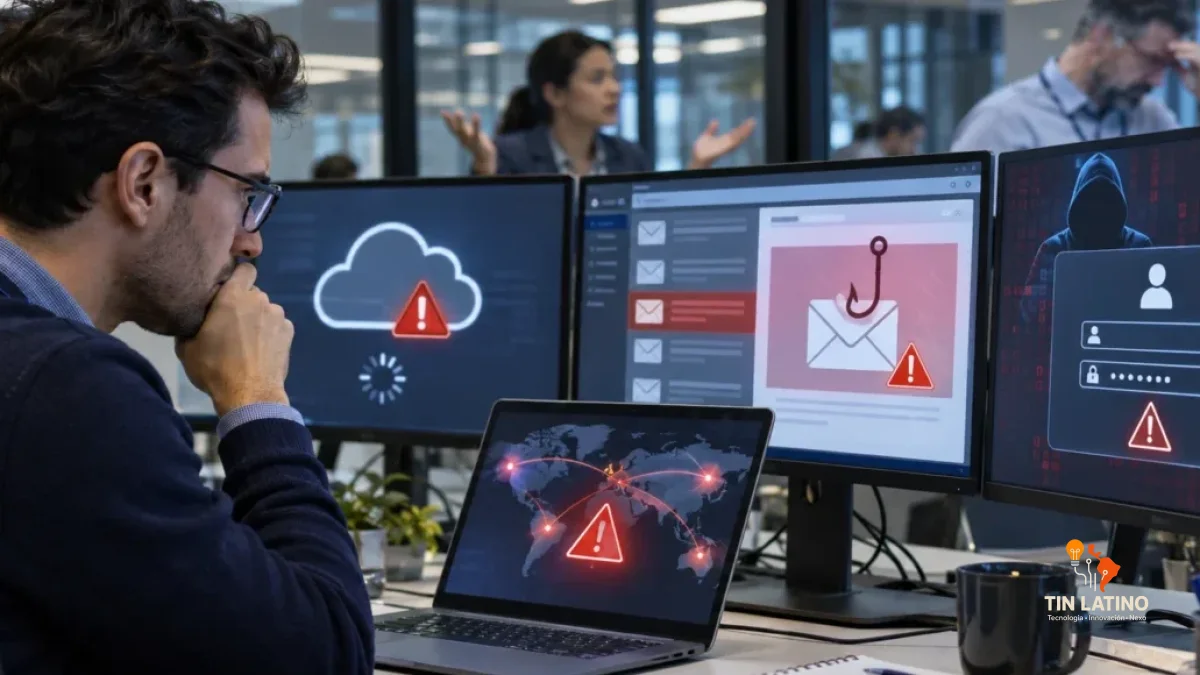
Uno de los principales riesgos es la aparición de campañas de phishing que utilizan como excusa la recuperación del servicio. Los atacantes pueden enviar correos electrónicos o mensajes de texto que aparentan provenir de Microsoft o de los departamentos internos de tecnología.
Estas comunicaciones incluyen solicitudes falsas de restablecimiento de contraseñas y páginas diseñadas para capturar códigos de autenticación multifactor. Asimismo, se advirtió sobre llamadas telefónicas donde los delincuentes se hacen pasar por soporte técnico.
Frente a este escenario, los expertos recomendaron establecer un único canal oficial de comunicación, desconfiar de enlaces que prometen soluciones inmediatas y recordar que ningún proveedor legítimo solicita contraseñas ni códigos de acceso por vías alternativas.